

Au sommaire
- IA et LCB-FT : attirance et méfiance. L’interview d’Elie Lafin
- V44 et V45 : vos opérations entrent dans l’évaluation du risque
- Sociétés étrangères : dites-nous ce dont vous avez besoin
- Sécurité : les bons réflexes, de votre côté comme du nôtre
- Mise à jour de la liste du GAFI : comment la prendre en compte dans BeCLM
Très bonne lecture.
IA et LCB-FT : attirance et méfiance
Elie Lafin, COO de BeCLM, sur ce qui attire les responsables conformité vers l’IA, et sur ce qui les retient.
Face à l’IA, les responsables conformité oscillent entre attraction et suspicion. Vous le constatez aussi ?
Oui, et les deux vont ensemble. Ce qui attire d’abord, c’est le temps gagné. Un client né à Bordeaux sort sur une liste de sanctions, homonyme d’une personne née à Damas. Personne ne doute de la conclusion. Mais il faut la vérifier, puis la motiver au dossier. Multipliez par quelques centaines de correspondances : c’est là que partent les journées des équipes, et c’est là que l’IA intervient en premier.
Le jour du contrôle, personne ne demandera à l’établissement combien de temps il a gagné. On lui demandera de prouver sa cohérence.
Le gain de temps, c’est l’argument qu’on entend le plus souvent. Il n’y a que ça ?
Non. Et honnêtement, le bénéfice le plus important est celui dont on parle le moins : le gain réglementaire. Un modèle bien paramétré, avec des consignes précises que l’on peut restituer à un contrôleur, examine la millième correspondance avec la même exigence que la première. Mêmes questions, même trace : les données examinées et la conclusion sont figées au dossier. Et cette constance est vérifiable : chaque réponse de l’IA est conservée avec la question qui lui a été posée. L’établissement peut ainsi prouver, dossier par dossier, que ses critères s’appliquent partout de la même façon. Le jour du contrôle, personne ne lui demandera combien de temps il a gagné. On lui demandera de montrer cette cohérence.
Si le bénéfice est aussi net, en temps comme en conformité, pourquoi tant de responsables conformité restent-ils prudents ?
Parce qu’une alerte écartée engage l’établissement, pas l’outil. Et le contrôleur posera toujours la même question : qui l’a écartée, et pourquoi ? Répondre « le modèle » ne suffit pas, il faut pouvoir expliquer comment. Ajoutez une inquiétude sur les données : que devient une information une fois transmise à un modèle d’IA ?
La crainte d’être remplacé, en revanche, je n’y crois pas.
Vous évoquez le contrôle et les données. On entend aussi souvent la peur d’être remplacé par la machine. De toutes ces craintes, laquelle vous paraît la plus fondée ?
Celle sur les données. Sans hésiter. Elle mérite des réponses écrites, et c’est à l’éditeur de les donner : quel modèle, hébergé où, entraîné ou non sur vos données, et sur lesquelles exactement. Chez nous, les données des utilisateurs ne servent pas à entraîner les modèles, et le nom et le prénom sont traités comme deux données séparées : le modèle ne reçoit jamais l’identité complète d’une personne.
La crainte d’être remplacé, en revanche, je n’y crois pas. L’AMLR exige une intervention humaine sur les décisions qui engagent l’établissement : nouer ou maintenir une relation, renforcer ou alléger la vigilance. L’IA déplace le travail. Les analyses de premier niveau, comme les homonymies, seront largement absorbées par l’IA. Mais les équipes conformité sont souvent en sous-effectif : le temps libéré ira à la validation des propositions de l’outil, au scoring et aux alertes complexes, là où le risque est réel.
Et le régulateur, dans tout ça ? Est-ce qu’il voit d’un bon œil qu’on confie une partie du traitement des alertes à l’IA ?
Il dit oui, sous conditions. À partir de juillet 2027, l’AMLR autorise les décisions issues de l’IA, à condition qu’un humain intervienne de façon significative sur les plus structurantes, et que le client puisse obtenir une explication de la décision qui le concerne et la contester. Dès aujourd’hui, l’ACPR et Tracfin rappellent que l’organisme reste responsable de l’explicabilité de ses algorithmes. Le projet de l’AMLA le précise : pas besoin d’ouvrir le modèle, il faut pouvoir expliquer ce que fait l’outil et ce qu’il produit. Et un détail qui parlera aux assureurs : le règlement européen sur l’IA classe leur tarification en assurance vie et maladie à haut risque, pas leur dispositif LCB-FT.
L’IA propose, l’analyste tranche.
Chez BeCLM, l’IA intervient-elle dans le traitement des alertes ? Et que fait-elle que des règles classiques ne savent pas faire ?
Uniquement avec l’accord du client. Et dans les faits, elle reste très peu utilisée. La limite tient moins à la technique qu’à ce que nos clients sont prêts à confier à un modèle.
Techniquement, elle intervient là où une règle classique bute. Nos Double Runs confrontent, critère par critère, les données du dossier client à celles de l’entrée de liste, et qualifient la correspondance de non concordante quand la divergence est avérée. Pour comparer, il faut parfois interpréter. Un moteur de règles ne sait pas que « 12 rue de la Paix, 75002 Paris », c’est la France, ni qu’un conseiller municipal n’occupe pas la fonction d’un ministre de la Défense. Un modèle d’IA, si. C’est son rôle chez nous, quand le client l’a activée : juger ces cohérences là où une comparaison mot à mot échoue, sur l’adresse, le lieu de naissance ou la fonction d’une personne politiquement exposée.
Sur les sanctions, nous appliquons ce que demandent l’ACPR et Tracfin : un contrôle humain sur ce que produit l’IA. L’IA propose, l’analyste tranche. Le gel des avoirs est une obligation de résultat. Aucune correspondance n’y est levée sur la seule foi d’un modèle.
Demain, on parlera à l’outil.
On a beaucoup parlé de ce que fait l’IA aujourd’hui. Si on se projette, comment voyez-vous évoluer le travail d’un analyste conformité ?
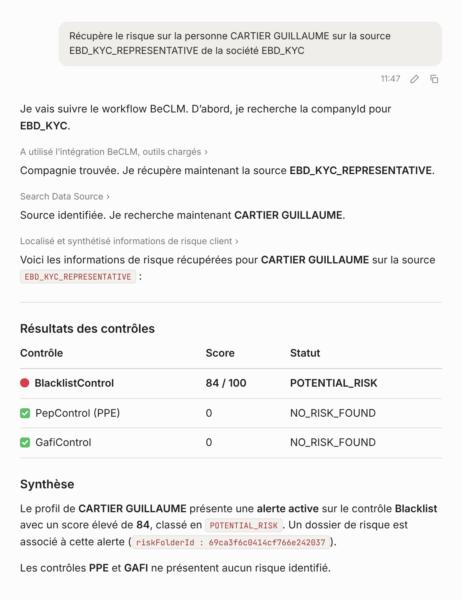
Demain, on parlera à l’outil, comme on le fait déjà avec Claude ou ChatGPT. L’interface BeCLM s’efface : l’analyste demande « Récupère le risque… », l’assistant répond qu’il a trouvé N alertes, les explique en clair et propose une qualification. Nous avons présenté cette connexion à nos utilisateurs en octobre, et elle sera disponible au premier trimestre 2027. L’établissement garde l’assistant IA qu’il utilise déjà et le connecte à BeCLM par un MCP (Model Context Protocol), le standard qui permet à un assistant IA d’accéder aux données et aux fonctions d’un logiciel : les données passent par une IA qu’il a lui-même choisie, dans les conditions qu’il a négociées. Il lui apprend ses étapes d’analyse, que nous l’avons aidé à rédiger. L’assistant propose, rien ne change sans l’accord de l’analyste.
Pour finir, si un responsable conformité vous lit et hésite encore à confier une partie de ses alertes à l’IA, que lui conseilleriez-vous ?
De poser à l’outil la question que lui posera un contrôleur. Prenez une alerte écartée : pouvez-vous dire qui l’a écartée, l’analyste ou l’IA, et sur quels éléments ? Demandez à l’éditeur de vous le montrer, dossier ouvert. S’il le peut, la suspicion n’a plus de raison d’être. S’il ne le peut pas, elle est fondée.
V44 et V45 : vos opérations entrent dans l’évaluation du risque
Les deux dernières versions de BeCLM se répondent. La V44 ouvre le scoring aux opérations, la V45 lui fournit les indicateurs pour les analyser.
Avec la V44, vos opérations sont scorées. Quelle que soit la source de données, une opération, ou un enchaînement inhabituel d’opérations, peut désormais faire évoluer le niveau de vigilance attribué au client. La version allège aussi le traitement quotidien :
- les notifications de risques à traiter partent après les Double Run et ne contiennent que les risques encore ouverts ;
- en ouvrant un dossier de risque, vous savez immédiatement s’il s’agit du dossier principal ou d’un doublon.
→ Toutes les nouveautés de la V44
Avec la V45, 9 nouveaux indicateurs KYC portent sur les opérations, 16 au total. Selon ceux que vous activez, ils repèrent :
- les montants et cumuls atypiques, ainsi que les moyens de paiement peu traçables ;
- les opérations dont le pays du payeur ou de destination diffère du pays de résidence du client ;
- en assurance vie, les rachats, avances et renonciations.
Ceux qui fonctionnent avec des montants ont des seuils paramétrables, et votre interlocuteur habituel vous accompagne dans leur activation. La V45 vous permet également de raccourcir la durée de conservation des personnes radiées dans BeCLM.
→ Toutes les nouveautés de la V45
Sociétés étrangères : dites-nous ce dont vous avez besoin
Nous étudions l’intégration à BeCLM des données officielles des registres d’entreprises étrangers : bénéficiaires effectifs, extrait d’immatriculation, dirigeants et actionnaires.
Vous pourriez ainsi vérifier une personne morale étrangère directement depuis BeCLM, avec la source de chaque donnée conservée pour vos contrôles.
Si ce besoin vous concerne, indiquez-nous dans ce sondage les pays et le volume de sociétés que vous auriez à identifier. Il vous prendra moins d’une minute.
Sécurité : les bons réflexes, de votre côté comme du nôtre
Les fuites de données se succèdent dans l’actualité, et celles que vous traitez dans BeCLM comptent parmi les plus sensibles. Quelques rappels.
Vos accès
- Votre accès BeCLM est personnel : ne le partagez jamais.
- Choisissez un mot de passe robuste et activez la double authentification.
- BeCLM ne vous demandera jamais votre mot de passe.
- Vérifiez la liste des collaborateurs ayant accès à BeCLM et désactivez ceux qui ont quitté l’entreprise ou n’en ont plus l’usage.
Vos transferts de fichiers
- N’envoyez jamais de fichiers par e-mail : passez par le transfert sFTP.
- Vérifiez la sécurisation de votre accès sFTP : clé RSA, adresses IP autorisées.
- Dans la mesure du possible, chiffrez vos fichiers.
Nos engagements
BeCLM est conçu pour répondre aux exigences de DORA et du RGPD : audits de sécurité réguliers, processus de gestion des incidents avec notification aux clients, plan de reprise d’activité, SLA de disponibilité inscrits dans les contrats.
→ Notre politique de sécurité en détail
Mise à jour de la liste du GAFI : comment la prendre en compte dans votre environnement
À l’issue de sa réunion plénière du 30 octobre 2026, le Groupe d’action financière (GAFI) a actualisé sa liste des juridictions faisant l’objet d’une surveillance renforcée en matière de lutte contre le blanchiment de capitaux et le financement du terrorisme.
Quatre pays en sont retirés : la Bulgarie, la Côte d’Ivoire, la République démocratique du Congo et Monaco. Aucun pays n’y a été ajouté.
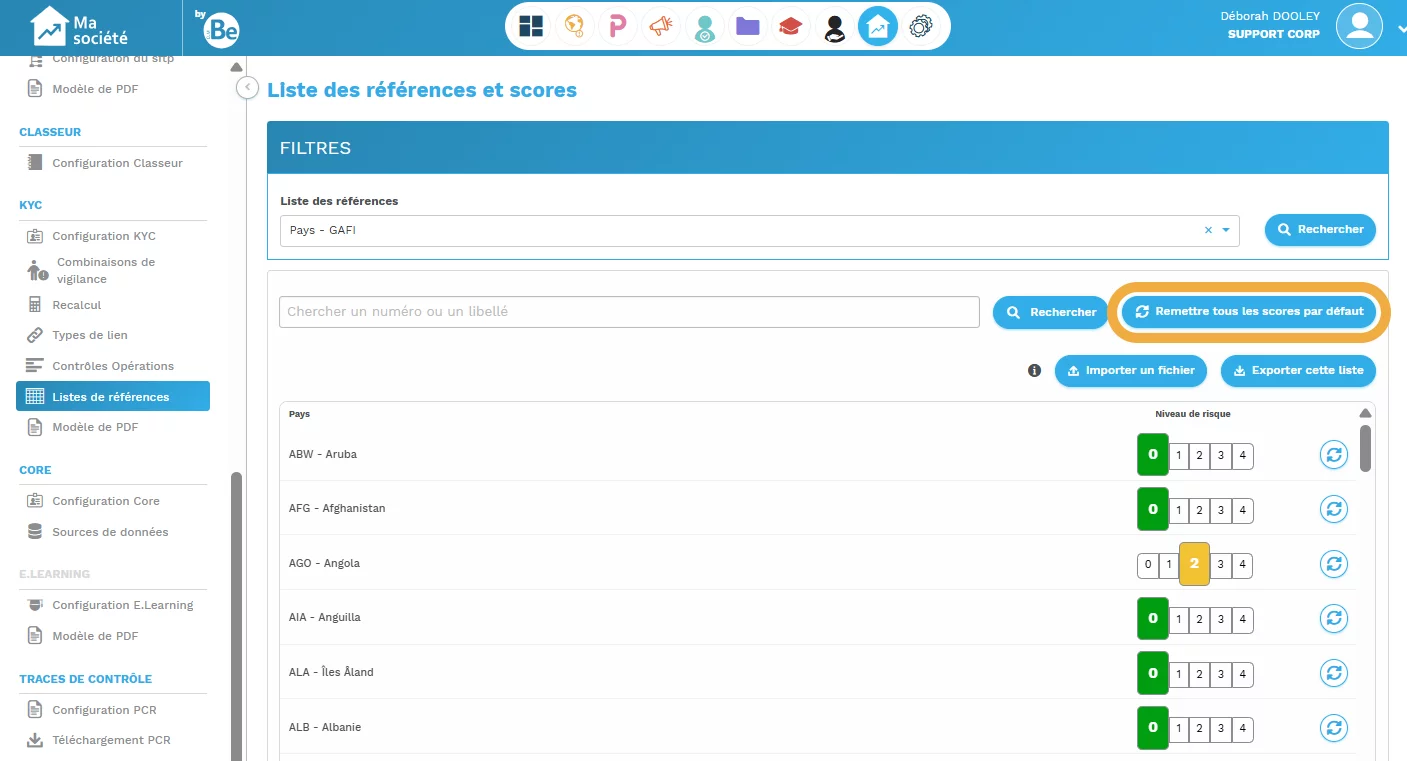
Pour prendre en compte cette modification dans votre environnement, dans le module KYC, rendez-vous sur l’écran « Liste des références et scores ».
Dans la liste des filtres, choisissez « Pays-GAFI ».
Cliquez sur le bouton « Remettre tous les scores par défaut ».
Les niveaux de risque sont mis à jour.
IMPORTANT : si vous aviez vous-même ajouté manuellement des niveaux de risque à certains pays, ils seront effacés et vous devrez les ré-enregistrer.
Attention à la liste européenne
Monaco, la Côte d’Ivoire et la République démocratique du Congo restent inscrits sur la liste européenne des pays tiers à haut risque, dont la dernière mise à jour date du 29 janvier 2026. Or l’article L.561-10 du Code monétaire et financier impose des mesures de vigilance complémentaires dès qu’un pays figure sur la liste du GAFI ou sur celle de la Commission. Tant que la Commission n’a pas modifié la sienne, ces mesures continuent de s’appliquer.
Pour rappel
La liste noire reste inchangée : Corée du Nord, Iran et Myanmar. Pour ces pays, le GAFI appelle à une vigilance renforcée et, pour les cas les plus graves, à des contre-mesures.
La liste grise du GAFI au 30 octobre 2026 : Angola, Bolivie, Bosnie-Herzégovine, Cameroun, Haïti, Îles Vierges britanniques, Irak, Kenya, Koweït, Laos, Liban, Népal, Papouasie-Nouvelle-Guinée, Soudan du Sud, Syrie, Venezuela, Vietnam et Yémen.
À noter : le GAFI précise que la liste grise n’implique pas automatiquement l’application de mesures de vigilance renforcée ; les institutions doivent appliquer une approche fondée sur les risques.
→ Liste grise du 30 octobre 2026
→ Liste noire du 30 octobre 2026
