

En 2025, une banque indépendante spécialisée a été sanctionnée de 600 000 euros (décision n° 2024-02). L’année précédente, une banque de réseau d’un groupe mutualiste l’avait été de 2,5 millions (n° 2023-01) et un prestataire de comptes en Banking as a Service d’un million (n° 2022-07). En 2026, un établissement de paiement qui transfère des fonds par un réseau d’agents a reçu 1,3 million (n° 2024-06). Dans les quatre décisions, la Commission des sanctions de l’ACPR retient, parmi d’autres griefs, des défaillances de surveillance des opérations.
L’outil était là à chaque fois, le grief porte sur son contenu : des scénarios aveugles aux revenus et des seuils déconnectés des montants traités. La décision n° 2024-02 y ajoute des alertes laissées en attente.
Cette doctrine tient devant le juge : le 5 février 2024, le Conseil d’État a rejeté le recours formé contre la décision n° 2021-05, qui sanctionnait une caisse régionale d’un groupe bancaire mutualiste, notamment pour des scénarios de détection inadaptés à sa clientèle (CE, n° 470957).
Cet article rassemble les exigences applicables à la surveillance des transactions, l’une des briques d’une solution AML, propose une méthode de paramétrage et en tire des critères de choix d’un logiciel.
La surveillance des transactions dans le dispositif LCB-FT
Avant de choisir un outil, il faut cerner l’obligation qu’il sert et ce qui la sépare du filtrage, avec lequel elle partage souvent une plateforme. La fin de cette partie suit une alerte jusqu’à la décision tracée qui la conclut.
Ce que recouvre la surveillance des opérations
Le Code monétaire et financier (L561-6) impose une vigilance constante pendant toute la relation d’affaires. Chaque opération doit rester cohérente avec ce que l’établissement sait de son client. R561-12-1 précise les éléments à comparer : activité professionnelle, profil de risque et, lorsque le risque le justifie, origine et destination des fonds.
L’obligation vaut pour tous les clients, y compris ceux à faible risque. La vigilance simplifiée permet d’alléger la fréquence et l’intensité des contrôles, mais R561-14 maintient un dispositif général de surveillance capable de repérer une transaction inhabituelle.
En contrôle, l’établissement doit pouvoir justifier que son paramétrage est adapté à ses risques. Un outil dont personne ne sait expliquer les seuils ne suffit pas.
Le marché parle de transaction monitoring ou de KYT (know your transaction), les textes français parlent de détection des opérations atypiques.
Surveillance des transactions et filtrage : deux briques distinctes
Le filtrage vérifie si une personne ou une entité impliquée dans la relation ou l’opération fait l’objet d’une sanction financière ciblée, c’est-à-dire d’une mesure de gel des avoirs ou d’interdiction de mise à disposition de fonds. La surveillance vérifie si les opérations restent cohérentes avec le profil et l’activité du client. Les deux cohabitent dans un dispositif LCB-FT, mais le régulateur ne les juge pas de la même façon.
Filtrage et surveillance des transactions : deux briques jugées différemment
| Filtrage | Surveillance des transactions | |
|---|---|---|
| Ce qu’on regarde | L’identité du client, du bénéficiaire, de la contrepartie | Les montants, les fréquences, les comportements dans la durée |
| La question posée | Cette personne fait-elle l’objet d’une mesure de gel ou d’interdiction de mise à disposition ? | Cette opération colle-t-elle au profil du client ? |
| Le niveau d’exigence | Exigence proche d’une obligation de résultat : exclure une activité du filtrage suffit à caractériser une carence grave | La défaillance s’apprécie sur la conception du dispositif : couverture, paramétrage, fonctionnement |
Sources : décision de la Commission des sanctions de l’ACPR n° 2018-01 ; CE, 20 janvier 2016, n° 374950, rappelé dans la décision n° 2021-05.
Les sanctions montrent la différence. En 2018, un établissement de crédit a été sanctionné parce qu’un service de transfert d’espèces ouvert aux non-clients échappait à son filtrage depuis près de huit ans (décision n° 2018-01) : pour le gel, exclure une activité du filtrage suffit à caractériser une carence grave. En surveillance, la Commission examine la conception du dispositif. Elle peut retenir un paramétrage insuffisant sans avoir à montrer une opération significative passée inaperçue, lecture que le Conseil d’État n’a pas écartée (CE, 20 janvier 2016, n° 374950, rappelé dans la décision n° 2021-05).
La surveillance des transactions et le filtrage répondent donc à deux fonctions distinctes, même lorsqu’elles sont réunies dans une même plateforme. À partir de juillet 2027, le règlement européen AMLR ajoutera à la surveillance continue une vérification régulière que le client et son bénéficiaire effectif ne font pas l’objet de sanctions financières ciblées (art. 26§4) : les deux obligations restent distinctes.
De l’alerte à la déclaration de soupçon : la chaîne de traitement
Une alerte ouvre une analyse qui doit se conclure par une décision tracée. L’arrêté du 6 janvier 2021 en prévoit trois (art. 4) : classement sans suite motivé, examen renforcé ou déclaration de soupçon à Tracfin.
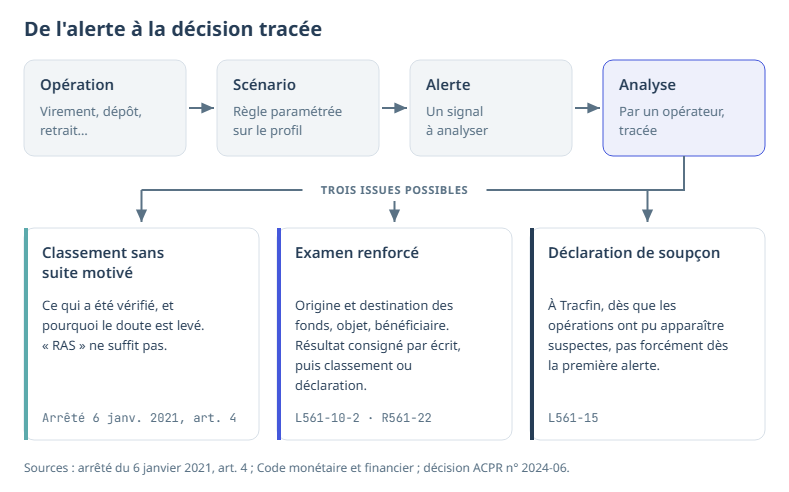
Lorsqu’une opération présente les caractéristiques justifiant un examen renforcé, celui-ci permet d’approfondir l’analyse avant de conclure sur l’existence éventuelle d’un soupçon. L’analyste recueille les informations utiles sur l’origine et la destination des fonds, l’objet de l’opération et son bénéficiaire. L’article L561-10-2 impose de se renseigner auprès du client sur ces points ; des justificatifs complémentaires peuvent être nécessaires. Les résultats sont consignés par écrit et conservés (R561-22).
Deux erreurs ressortent des décisions.
Confondre l’alerte et le soupçon : une alerte automatique ne fait pas, à elle seule, naître l’obligation de déclarer. Pour apprécier une déclaration tardive, la Commission retient le moment où, au vu des éléments disponibles, les opérations ont pu apparaître suspectes (n° 2024-06). La première alerte n’est donc pas automatiquement le point de départ.
Dans cette même décision, une alerte d’agent signalait déjà un comportement suspect. L’examen renforcé n’a été lancé qu’un mois et demi à deux mois plus tard, sans démarche intermédiaire : le retard a été retenu. Les diligences permettant de passer du doute au soupçon doivent être documentées.
Clôturer sans motiver : sélectionner « opération normale et cohérente » ne suffit pas. La banque sanctionnée par la décision n° 2023-01 a clôturé en un an 29 030 alertes sans commentaire et 680 autres avec des mentions comme « Ok » ou « RAS ». Un classement motivé indique ce qui a été vérifié et pourquoi le doute est levé.
Une communication systématique d’information (COSI) s’ajoute aux déclarations de soupçon sans les remplacer. La même banque invoquait les COSI pour couvrir des opérations en espèces exclues de ses scénarios : l’argument a été écarté.
Les cinq carences que l’ACPR sanctionne
Depuis la décision n° 2014-07 de 2015, les mêmes défauts reviennent. La décision n° 2024-02 en regroupe quatre dans un seul grief ; une cinquième carence se situe plus en amont.
Un dispositif anti-fraude n’est pas un dispositif LCB-FT
Dans un établissement de paiement ou une fintech, le moteur anti-fraude peut finir par tenir lieu d’outil de surveillance LCB-FT, reste à savoir s’il remplit cette fonction.
Regardez les alertes clôturées du dernier trimestre. Si elles débouchent sur des blocages de carte, des demandes de garantie ou des refus d’opération, sans examen renforcé ni déclaration de soupçon, le dispositif protège l’établissement contre ses pertes ; il ne surveille pas la cohérence des flux du client.
En 2020, la Commission a sanctionné un établissement dont les alertes anti-fraude débouchaient sur des blocages de retraits ou des demandes de garantie contre les impayés (décision n° 2019-07). Le contrôle des virements sortants ne visait que la fraude interne et aucune déclaration de soupçon n’avait été faite depuis l’agrément.
Dans la décision n° 2022-07, des outils anti-fraude limités aux cartes, sans connaissance client ni vision consolidée du client, n’ont pas été jugés appropriés à la LCB-FT. La seconde branche du grief a toutefois été écartée : les éléments de la poursuite ne suffisaient pas à établir un manquement précis dans le traitement LCB-FT des alertes anti-fraude, notamment au regard des déclarations effectivement adressées à Tracfin.
Trois questions suffisent pour situer chaque scénario :
- Quelle est sa finalité déclarée : protéger l’établissement ou détecter une incohérence dans le profil du client ?
- Sur quoi débouche l’alerte : une mesure commerciale ou un examen renforcé ?
- Qu’en garde-t-on : une trace d’analyse LCB-FT ou un simple journal d’incidents ?
L’anti-fraude protège l’établissement de ses propres pertes, quand la surveillance LCB-FT confronte les opérations à ce que l’on sait du client. Les quatre carences suivantes découlent toutes de cette différence.
Des scénarios sans les revenus ni le patrimoine du client
Prenez un scénario de montant. S’il compare une opération à un seuil fixe sans lire les revenus, le patrimoine ou le chiffre d’affaires, il peut laisser passer une opération disproportionnée par rapport au profil du client. Un virement de 15 000 € restera invisible sous un seuil à 20 000 €, qu’il vienne d’un cadre dirigeant ou d’un allocataire du RSA.
La carence revient souvent dans les décisions récentes. Dans la décision n° 2024-02, les modèles ignoraient la situation financière des clients et le fonctionnement du compte déclaré à l’ouverture. Chez une banque de détail filiale d’un groupe d’assurance (n° 2022-01, 2023), 64 % des clients, classés en risque faible, étaient soumis aux mêmes seuils, quels que fussent leurs revenus et leur patrimoine. Dès 2015, un seuil de 150 000 € appliqué indépendamment des revenus et du patrimoine était jugé contraire à l’approche par les risques chez un assureur vie (n° 2014-07).
Le constat dépasse les dossiers sanctionnés : dans la revue thématique que l’ACPR a menée en 2022 sur les dispositifs automatisés, environ un tiers seulement des 36 participants intégraient directement les revenus, le chiffre d’affaires ou le patrimoine dans le paramétrage de leurs scénarios.
Le champ peut exister sans être renseigné. Le premier test porte donc sur la base réellement lue par l’outil : quelle part des clients actifs dispose d’un revenu, d’un patrimoine ou d’un chiffre d’affaires renseigné, et à quelle date ces données ont-elles été mises à jour ?
Les contrôles confrontent des échantillons de dossiers aux opérations. Chez un établissement de paiement émetteur de cartes sanctionné en 2021 (n° 2020-06), 31 % des dossiers de l’échantillon ne contenaient aucune information sur les revenus. Chez un établissement de crédit spécialisé captif d’un constructeur automobile (n° 2022-04, 2023), le score de risque était vide pour 98 % des contrats dans l’outil de scénarios. Dans la décision n° 2023-01, le chiffre d’affaires manquait pour 58 à 71 % des personnes morales.
Cette banque classait les clients sans revenu connu dans la tranche la plus basse. La Commission a jugé que ce palliatif multipliait artificiellement les alertes sans remplacer la donnée manquante. Le bruit produit finit par saturer les équipes et créer un nouveau grief.
Pour les établissements de paiement et de monnaie électronique, la collecte systématique des revenus ne s’impose pas toujours, selon le service et la clientèle (n° 2024-06). Ce choix doit toutefois être documenté et cohérent avec l’activité réelle. L’établissement visé par cette décision, qui ne recueillait ni revenus ni patrimoine sur une activité de transfert de fonds à risque élevé, a été sanctionné. La Commission rappelle qu’il appartient alors à la poursuite de démontrer en quoi ce recueil est indispensable ; elle l’a jugé démontré ici, au vu d’une clientèle majoritairement non bancarisée et de transferts vers des pays à risque élevé.
La correction suppose trois décisions :
- Prioriser la collecte sur les clients à risque élevé et les volumes les plus importants.
- Suivre le taux de complétude comme indicateur de pilotage.
- Relier la donnée au scénario pour qu’elle soit effectivement lue par le moteur de règles.
La qualité de la surveillance se joue en amont, dans le KYC et dans son actualisation.
Une surveillance par compte au lieu de la relation d’affaires
Choisissez un client qui détient plusieurs produits : compte courant, compte professionnel, carte, livret. Si l’outil ne peut pas afficher ses flux ensemble, il ne peut pas non plus les surveiller ensemble. Trois opérations de 10 000 € sur trois comptes peuvent alors passer sous trois seuils distincts.
Dans la décision n° 2024-02, les modèles d’alerte étaient construits par type d’opération ou moyen de paiement, et un client détenant plusieurs identifiants était surveillé en autant de morceaux. La revue thématique de l’ACPR relève « l’absence assez fréquente de consolidation » des opérations d’un même client sur ses comptes et produits : 12 participants sur 36 ne consolidaient pas les différents comptes d’un même client, la vision d’ensemble n’apparaissant alors qu’au moment d’analyser une alerte.
Le second test porte sur les exclusions. Listez les clients ou opérations qu’un scénario ignore et demandez pourquoi. Dans la décision n° 2023-01, 29 scénarios sur 82 étaient désactivés pendant cinq ans pour les clients déjà déclarés à Tracfin : les clients les plus risqués sortaient ainsi d’une partie du radar.
Un outil unique n’est pas exigé, mais plusieurs dispositifs doivent couvrir ensemble tous les clients et toutes les opérations. La décision n° 2014-07 l’illustre a contrario : les dossiers d’une partie de la clientèle échappaient à l’outil, sans suivi démontré par ailleurs. En 2027, l’AMLR étendra cette logique à tous les produits d’une même relation d’affaires et, au sein d’un groupe, aux informations détenues par les autres entités.
Des seuils uniformes déconnectés du profil réel de la clientèle
Placez chaque seuil d’alerte en regard du montant moyen des opérations du segment concerné. Un écart de plusieurs dizaines de fois signale un risque de sous-détection. Un seuil rond (10 000 €, 50 000 €) n’est pas fautif en soi, mais il doit être justifié comme les autres.
Les décisions mettent en scène le même décalage d’un dossier à l’autre :
Seuils retenus et réalité des opérations dans quatre décisions de l’ACPR
| Décision | Seuil retenu | Réalité des opérations |
|---|---|---|
| N° 2016-10 (2017)Transmetteur de fonds | 3 000 €Premier des trois seuils de sa classification des risques | Plus de la moitié des opérations sous 200 €, environ 1 % au-dessus de 3 000 € |
| N° 2021-01 (2022)Émetteur de monnaie électronique | 1 600 € par moisPendant trois mois consécutifs, ou plus de cinq fois sur douze mois | 256 € par mois en moyenne |
| N° 2022-07 (2024)Prestataire de comptes en Banking as a Service | 10 000 € et 50 000 € | 52 € en moyenne pour les particuliers, 819 € pour les entreprises |
| N° 2024-06 (2026)Transmetteur de fonds par réseau d’agents | Plus de 2 000 $Environ 1 700 € | 296 € en moyenne à l’envoi, 371 € à la réception |
Sources : décisions de la Commission des sanctions de l’ACPR n° 2016-10, n° 2021-01, n° 2022-07 et n° 2024-06.
Un tel écart constitue un signal fort d’inadaptation, sans suffire à calculer le bon seuil. La Commission demande de tenir compte du montant moyen des opérations et des écarts à ce montant (n° 2021-05) : la moyenne montre qu’un seuil est absurde, la distribution sert à le calculer.
Dans la décision n° 2021-01, avec l’hypothèse de revenu moyen retenue par l’établissement, un client pouvait transférer 70 % de ses revenus sans déclencher d’alerte, le plafond d’opération limitait l’exposition ; il ne détectait rien.
Le paramétrage doit aussi tenir compte du niveau de risque. Dans la décision n° 2024-02, seuls 4 des 58 codes APE classés à risque élevé étaient pris en compte par certains modèles, et aucun des 16 codes à risque très élevé.
Les établissements adossés à un groupe doivent adapter les scénarios reçus à leur clientèle. La caisse régionale sanctionnée par la décision n° 2021-05 appliquait tel quel un seuil groupe de 14 000 € par semaine sur les dépôts d’espèces, combiné à un dépassement de cinq fois la moyenne des trois mois précédents, alors que ses dépôts moyens se situaient entre 400 et 700 €. Le seuil écartait plus de 99 % des particuliers grand public.
Un seul scénario mal paramétré peut suffire à caractériser une défaillance du système de détection (n° 2023-01). Et, dans un établissement de taille significative, la vigilance des conseillers ne compense pas des alertes automatiques défaillantes (n° 2021-05).
Besoin d’objectiver le risque sectoriel ? BeCLM met à disposition un outil gratuit qui qualifie 733 codes NAF à partir de sources officielles.
Alertes non traitées : le repère jurisprudentiel des 25 % au-delà de quatre mois
Calculez la part des alertes ouvertes depuis plus de quatre mois. Aucun texte ne fixe de délai de traitement, mais la décision n° 2024-02 a posé un repère : plus de 25 % d’un stock de 27 056 alertes attendaient depuis plus de quatre mois. La décision n° 2024-01, visant la filiale française d’un groupe bancaire non européen, y renvoie explicitement, avec 24 000 alertes non traitées sur 38 020 sur la période contrôlée. Ce repère jurisprudentiel ne crée pas de délai réglementaire, et rien ne permet d’en déduire qu’un stock inférieur serait acceptable.
Les procédures internes ne protègent pas d’elles-mêmes. La revue thématique de l’ACPR relevait des délais maximaux de traitement fixés jusqu’à 95 jours, et un seul participant sur 36 avait défini un niveau de stock déclenchant un plan de résorption. Fixer ce niveau à l’avance, avec les actions qui suivent, évite de découvrir le débordement en contrôle.
La vitesse ne suffit pas : chaque alerte doit être analysée. Dans la décision n° 2024-02, lorsqu’un client avait déclenché plusieurs alertes, l’analyste examinait un échantillon des opérations puis tranchait pour l’ensemble. Une partie des alertes pouvait ainsi être classée sans avoir été analysée.
Le problème est ancien : en 2011, l’assureur vie de la décision n° 2014-07 n’avait traité que 462 des 34 075 résultats produits par ses requêtes de détection, soit 1,4 %. Sanction en 2015 : 5 millions d’euros.
Un stock qui déborde se règle rarement en ajoutant des analystes. Il se règle d’abord en amont, par des seuils mieux calibrés et par la réduction des faux positifs.
Quel est le coût de votre stock d’alertes ? Le volume d’alertes, le temps moyen de traitement et le coût chargé des analystes donnent une première estimation du coût direct. S’y ajoutent la supervision et le risque créé par les retards, pour approfondir : télécharger le livre blanc BeCLM « Le coût de la conformité : une question de stratégie ».
Concevoir et calibrer les scénarios de détection
Les décisions montrent ce qui est sanctionné. Cette partie distingue l’exigence réglementaire de la méthode de paramétrage : donnée client, couverture des risques, calcul des seuils, puis pilotage.
Paramétrer les scénarios à partir de la connaissance client
Ouvrez la fiche d’un scénario : quelles données client lit-il, et dans quelle base ? Si la réponse exige un échange avec l’éditeur ou la DSI, le problème est déjà là.
L’arrêté du 6 janvier 2021 fixe l’ordre (art. 4) : le dispositif de détection repose sur la connaissance client et s’adapte à la classification des risques. Les lignes directrices ACPR-Tracfin en tirent une règle de paramétrage : repérer les écarts avec les informations déclarées, les habitudes du client, les clients comparables et les flux liés à des pays à haut risque.
Sur le terrain, cela donne des scénarios qui cherchent des décalages concrets : des montants incompatibles avec les revenus ou le chiffre d’affaires déclarés, des opérations sans rapport avec l’activité du client, des contreparties inattendues par leur pays, leur nombre ou leur nature.
Chacun de ces scénarios dépend d’une donnée que quelqu’un d’autre a saisie. Le conseiller collecte les revenus, la conformité écrit les scénarios, la DSI fait le lien entre les deux bases. Quand personne n’est chargé de vérifier que la donnée arrive jusqu’au moteur de règles, le scénario tourne à vide sans que personne s’en aperçoive.
Vos scénarios lisent-ils une donnée client complète et à jour ? BeCLM structure la connaissance client, la classification des risques et le scoring qui alimentent la surveillance, y compris le scoring des opérations depuis la version 44 de notre dispositif, avec des règles paramétrées avec vous et la trace de chaque contrôle.
Calculer un seuil au lieu de le choisir
Aucun texte ne fixe le montant à partir duquel une opération devient atypique, ni la méthode de calcul. L’établissement doit justifier ses seuils au regard de ses risques, de sa clientèle et des opérations observées. Un calcul documenté permet d’objectiver ce choix et de le reproduire en contrôle.
Astrée Avocats a partagé une méthode des centiles applicable à tous les secteurs assujettis. Elle n’est ni imposée ni homologuée par l’ACPR et tient en cinq étapes.
- Extraire les opérations des douze derniers mois, classées par segment (type de client, produit, secteur d’activité) puis par montant croissant.
- Découper la liste en tranches de 10 % des opérations : Chaque borne de tranche est un seuil candidat.
- Repérer une rupture : un écart important entre deux tranches voisines désigne le seuil pertinent.
- À défaut de rupture nette, retenir la borne des 90 % comme seuil candidat à tester : les 10 % d’opérations les plus élevées passent alors au niveau des opérations élevées.
- Tester le seuil sur le volume d’alertes qu’il produit, qui doit rester traitable par les équipes.
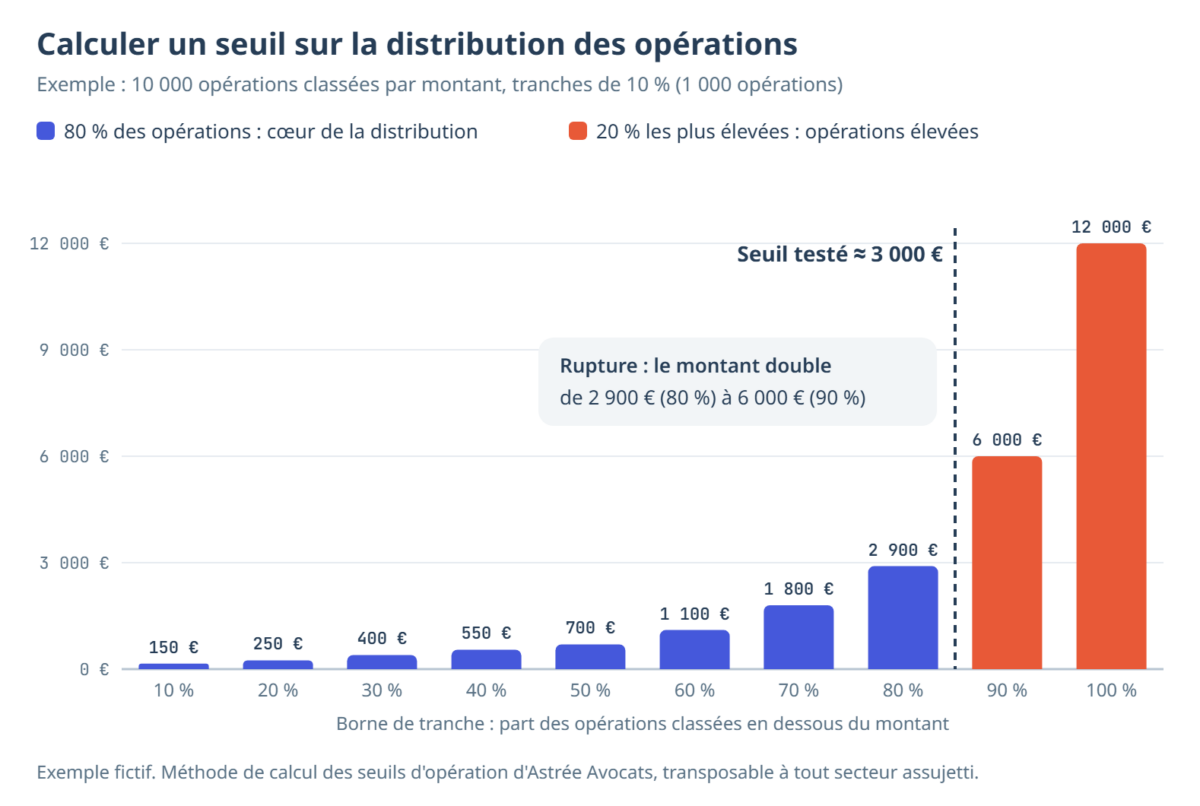
Sur 10 000 opérations classées par montant, les bornes de tranches montent régulièrement jusqu’à 2 900 € à la borne des 80 %, puis passent à 6 000 € à la borne des 90 %. Cette rupture conduit à tester un seuil autour de 3 000 € : les 20 % d’opérations les plus élevées passent alors au niveau des opérations élevées et doivent être confrontées au profil du client et aux autres facteurs de risque.
La borne des 90 % n’est qu’un filet de sécurité en l’absence de rupture visible ; le seuil peut se fixer plus bas. Cette méthode constitue un outil de calibrage statistique, non une méthode autonome de qualification du risque. Le seuil retenu doit ensuite être confronté à la classification des risques, aux typologies recherchées, aux caractéristiques de la clientèle et aux résultats des tests sur données historiques.
Le calcul débouche sur une grille qui remplace le seuil unique, Astrée la décline en quatre niveaux :
- Les petites opérations réglées par un moyen traçable.
- Le cœur de la distribution, cohérent avec le profil.
- Les opérations élevées, au-delà du seuil calculé.
- Le cumul atypique : un dépassement couplé à un cumul sur période glissante.
Ce couplage laisse une porte ouverte au fractionnement. Un client qui fractionne réalise précisément des opérations toutes inférieures au seuil unitaire : il faut donc aussi un scénario dans lequel le cumul sur période glissante déclenche l’alerte à lui seul. Les lignes directrices ACPR-Tracfin demandent ces scénarios de cumul, plusieurs transactions liées pouvant former une seule opération.
La méthode Astrée repose également sur trois règles de calibrage :
- ne pas segmenter sur la variable surveillée : si vous segmentez la clientèle par montants pour calculer un seuil de montant, chaque segment devient cohérent avec son propre seuil et le dispositif perd sa capacité de détection.
- Calibrer plusieurs dimensions : montant unitaire, cumul glissant, fréquence et part réglée en espèces doivent être calculés sur leur propre distribution. Un bon seuil de montant ne détecte pas un client qui multiplie de petits dépôts en espèces.
- Décrire le profil standard avant de calculer : sans norme par segment, l’atypique est supposé plutôt que constaté. La norme permet aussi de repérer des montants inhabituellement faibles, ce qui aide à démontrer que le risque d’une relation reste faible, comme l’exige R561-14 en vigilance simplifiée.
Reste la question de la preuve. Conservez l’extraction, le découpage en tranches et la décision retenue pour chaque segment. C’est ce dossier, plus que l’outil, que l’inspecteur demandera. Les seuils du dispositif de détection doivent rester cohérents avec la classification des risques, que nous détaillons dans notre guide de la classification des risques LCB-FT.
Au-delà des seuils fixes : groupes de pairs, opérations attendues, pays à risque
Selon les lignes directrices ACPR-Tracfin de 2025, la majorité des alertes provient encore de scénarios de dépassement de seuil sur des opérations cumulées.
Elles montrent l’intérêt d’autres approches.
- Les groupes de pairs : selon les lignes directrices, qui s’appuient sur la revue thématique de l’ACPR, les typologies par groupes de pairs présentent un taux élevé de transformation en déclaration de soupçon (10 %), mais restent très peu utilisées.
- L’absence d’opérations attendues : une société qui ne paie ni loyer, ni fournisseurs, ni salaires peut être atypique. Ce scénario suppose de savoir ce que le client devrait faire pour détecter ce qu’il ne fait pas.
- Les données publiques sur les contreparties : les lignes directrices citent l’outil d’IA de l’ACPR : intégrer le registre du commerce permet de repérer un secteur d’activité ou une date de création incohérents avec l’activité économique du client.
- La géographie des flux : l’outil doit exploiter le pays d’origine et de destination des virements. Dans la décision n° 2024-02, aucun modèle ne détectait spécifiquement les virements vers ou depuis les pays que la banque classait elle-même à risque.
Confrontez régulièrement le catalogue aux publications du superviseur et de Tracfin. L’établissement de la décision n° 2022-04 n’avait de scénario ni sur le financement de véhicules de luxe, pourtant identifié comme exposé par l’ACPR, ni sur le financement du terrorisme, alors que l’analyse sectorielle mentionnait l’usage du crédit-bail à cette fin.
Vérifier la couverture du dispositif avant de mesurer sa performance
Avant de mesurer la performance d’un scénario, vérifiez qu’il existe bien un contrôle pour chaque risque identifié. Une matrice simple peut relier, pour chaque typologie : le risque, la population ou le produit concerné, le scénario qui le couvre, les données utilisées, sa fréquence d’exécution et l’indicateur qui permet de le piloter.
Cette matrice fait apparaître les zones sans contrôle, les doublons et les scénarios qui existent sur le papier mais ne disposent pas des données nécessaires. Le catalogue de scénarios doit ainsi pouvoir être rapproché de la classification des risques : un risque identifié sans scénario ni mesure compensatoire documentée constitue un angle mort à traiter.
Tester, mesurer, recalibrer : les indicateurs de pilotage
Les lignes directrices ACPR-Tracfin prévoient deux contrôles : tests de pertinence et de volumétrie avant mise en production, puis indicateurs et revue périodique. Nouveau produit, nouveau canal, changement commercial ou nouvelle typologie peuvent aussi nécessiter une révision, de même que les lacunes relevées par le contrôle interne, l’audit ou le régulateur, et les soupçons détectés par la vigilance humaine.
Pour chaque scénario, les lignes directrices citent notamment le nombre d’alertes produites, la fréquence d’intervention du scénario dans le score des alertes, le nombre d’opérations restées sous les seuils et le taux de conversion en déclaration de soupçon, ainsi que le délai moyen de traitement et l’ancienneté des alertes en suspens. Si ces chiffres exigent un retraitement manuel, le pilotage sera difficile à démontrer.
Aucun indicateur ne suffit à prouver la pertinence d’un scénario. La banque de la décision n° 2023-01 invoquait un scénario ayant produit plus de 6 500 alertes et 58 déclarations de soupçon en 2021 ; la Commission a répondu que le volume d’alertes est un indice, qui ne suffit pas à lui seul à démontrer la pertinence d’un scénario dont le seuil est incohérent avec la clientèle.
Deux signaux doivent alerter :
- une équipe qui ne peut plus absorber le volume d’alertes. La réponse peut passer par des moyens supplémentaires, une autre organisation ou un recalibrage. Laisser la surcharge durer reconstitue le stock d’alertes en souffrance que la Commission sanctionne.
- Le silence d’un scénario. Une absence ou une chute d’alertes peut révéler un paramétrage trop restrictif. Dans la décision n° 2020-06, 77 millions d’opérations avaient produit 744 alertes en 2018 ; les seuils sur les retraits d’espèces n’avaient déclenché que onze alertes pour 73 000 retraits.
Trois pratiques facilitent la démonstration en contrôle, sans être imposées telles quelles par les textes :
- Tester chaque seuil révisé sur l’historique avant sa mise en production.
- Tracer chaque révision et sa justification.
- Pouvoir modifier un seuil sans développement informatique. Un seuil qui exige un ticket éditeur et un cycle de mise en production sera peu révisé ; la revue périodique risque alors de rester théorique.
Reste la gouvernance du paramétrage. Un dispositif robuste définit qui peut modifier un seuil, qui valide la modification et quelle trace est conservée. L’historique permet de retrouver la valeur précédente, la nouvelle valeur, le motif, la date et le validateur. Six mois plus tard, la décision doit pouvoir être reconstituée sans dépendre de la mémoire d’un analyste.
Cette gouvernance doit couvrir plus que les seuils. L’ajout ou la suppression d’un scénario, un changement de source de données, une nouvelle segmentation ou la modification d’un composant de machine learning peuvent changer la couverture du dispositif. Chaque changement significatif doit être testé, validé, daté et versionné, avec une trace de l’effet attendu puis de l’effet observé après mise en production.
Le contrôle périodique couvre enfin l’ensemble de l’activité en cinq ans au plus (arrêté du 6 janvier 2021, art. 16), et les lignes directrices demandent que le contrôle interne couvre aussi le dispositif automatisé et la fiabilité de ses indicateurs.
IA et machine learning dans la surveillance : ce qui est permis, ce qui est exigé
Face à un argumentaire qui met en avant l’IA, la question utile est ce qu’elle fait précisément dans le dispositif : c’est ce qu’il faudra expliquer en contrôle. La même exigence vaut pour le filtrage LCB-FT assisté par l’intelligence artificielle.
Les usages reconnus par les lignes directrices ACPR-Tracfin
Pour chaque composant d’apprentissage automatique, demandez ce qu’il produit : score, regroupement de clients, priorité d’alerte. Si l’éditeur ne peut pas l’expliquer, l’établissement ne le pourra pas non plus.
Les lignes directrices ACPR-Tracfin reconnaissent plusieurs usages utiles :
- Segmenter finement la clientèle et construire des groupes de pairs à partir des comportements observés.
- Attribuer des scores d’anomalie aux opérations et repérer de nouvelles typologies quand un client s’écarte de son groupe.
- Faire évoluer les critères de déclenchement en fonction des comportements de la clientèle.
- Détecter des liens entre clients ou opérations par des graphes relationnels.
- Prioriser le traitement des alertes et aider à distinguer les signaux qui nécessitent une analyse approfondie.
Les lignes directrices posent aussi trois limites : l’IA n’apporte rien lorsqu’un critère simple suffit, ne convient pas à des analyses ou appels à vigilance ponctuels et devient peu fiable lorsque les données ou les situations à risque sont trop rares.
Autre piste encore peu exploitée : les données de connexion. Dans un cas publié par le Groupe Egmont (Best Egmont Cases 2021-2023), une banque virtuelle a repéré 43 comptes aux flux anormalement intenses ; la cellule de Hong Kong les a reliés grâce à des adresses IP et des identifiants d’appareils communs, puis identifié plus de 80 comptes de mules ayant blanchi l’équivalent de 95 millions de dollars. Cette analyse a été menée par la cellule de renseignement elle-même.
Côté établissements, le projet AMLA en tire déjà une conséquence : il cite les changements inhabituels d’adresse IP ou de localisation d’appareil parmi les anomalies pouvant justifier une revue du dossier client.
Explicabilité et contrôle humain : lignes directrices ACPR, AMLR et AI Act
Prenez une alerte issue d’un composant d’apprentissage automatique : si l’analyste ne peut pas expliquer pourquoi elle s’est déclenchée, l’établissement a un problème d’explicabilité.
Les lignes directrices ACPR-Tracfin laissent à l’organisme financier la responsabilité du déploiement et de l’explicabilité des algorithmes d’IA, ce qui inclut la capacité à rendre intelligibles les causes d’une alerte. Le texte ne prévoit aucune exception lorsque l’outil vient d’un éditeur.
À partir du 10 juillet 2027, l’AMLR encadre les décisions automatisées (art. 76§5). Elles sont possibles à trois conditions :
- Des données limitées à celles recueillies au titre de la vigilance.
- Une intervention humaine significative sur les décisions qui comptent : nouer, refuser ou maintenir une relation, exécuter ou refuser une opération occasionnelle, renforcer ou alléger la vigilance.
- Un droit du client à obtenir une explication et à contester la décision, sauf pour la déclaration de soupçon.
L’AI Act vise dans son annexe III le scoring de solvabilité, hors détection de la fraude financière, ainsi que la tarification en assurance vie et santé. Les outils utilisés exclusivement pour la surveillance LCB-FT n’y figurent pas comme systèmes à haut risque. Un outil servant aussi à évaluer la solvabilité relèverait toutefois de ce régime pour cet usage.
Le projet d’orientations AMLA exige que l’établissement puisse expliquer à l’autorité le rôle, le fonctionnement et les résultats de ses outils, sans démontrer l’interprétabilité technique complète du modèle (§90). Si le fournisseur ne livre pas assez d’informations, l’outil ne devrait pas être utilisé pour les fonctions qui pèsent réellement sur les décisions (§91).
Ce qui change avec l’AMLR au 10 juillet 2027
L’AMLA doit préciser par orientations la surveillance continue prévue à l’article 26 de l’AMLR. Sa consultation sur le projet s’est achevée le 3 septembre 2026 ; à la date de publication de cet article, les orientations définitives ne sont pas encore adoptées. Les éléments ci-dessous décrivent donc le projet et ses conséquences opérationnelles, pas une exigence déjà applicable.
Trois modalités de monitoring : pré-transaction, temps réel, post-transaction
Le projet d’orientations de l’AMLA distingue trois façons de surveiller, selon le moment où l’on intervient.
Les trois modalités de surveillance du projet d’orientations de l’AMLA
| Modalité | Moment | Ce qu’elle permet |
|---|---|---|
| Pré-transaction | Avant l’exécution | Décider si l’opération passe, attend ou remonte à l’analyse |
| Temps réel | Au moment de l’exécution | Réagir avant ou juste après la fin de l’opération |
| Post-transaction | Après l’exécution | Repérer des schémas, des comportements, des cumuls dans la durée |
Source : AMLA, projet d’orientations sur la surveillance continue de la relation d’affaires (art. 26 du règlement AMLR), consultation close le 3 septembre 2026.
Toutes les modalités ne s’appliquent pas à tous les assujettis. Lorsque l’établissement peut intervenir avant l’exécution, le projet attend un contrôle préalable (§61). Une impossibilité technique ou juridique d’intervenir avant l’exécution ou en temps réel peut justifier une autre approche, à condition de ne pas créer de trou de détection, et elle ne peut pas être invoquée par un établissement en mesure d’agir avant l’exécution (§66). L’approche retenue doit être justifiée et documentée.
Le texte est technologiquement neutre : aucun outil automatisé n’est imposé lorsque les volumes ne le justifient pas, et l’IA n’est ni obligatoire ni gage d’efficacité. Seule compte la capacité à détecter et remonter les risques à temps.
Revues périodiques et revues événementielles
L’AMLR fixe une durée maximale entre deux mises à jour du dossier client (art. 26§2) : un an pour les clients à risque élevé soumis à la vigilance renforcée, cinq ans pour tous les autres. Trois situations imposent en outre une revue hors calendrier (art. 26§3) :
- Un changement dans les éléments pertinents de la situation du client.
- Une obligation légale de contacter le client dans l’année, pour revoir ses bénéficiaires effectifs ou pour l’échange automatique d’informations fiscales.
- La découverte d’un fait pertinent concernant le client.
Le projet AMLA illustre ces déclencheurs par quatre familles d’événements : changements d’identité ou d’actionnariat, anomalies de comportement ou de transactions, informations défavorables (dont un nouveau statut de PPE) et évolutions de la situation financière ou de l’activité. Ces exemples ne sont pas contraignants à ce stade.
La deuxième famille relie explicitement la surveillance des transactions à la connaissance client. Une anomalie détectée par un scénario peut constituer un fait pertinent qui impose de revoir le dossier. Le dossier mis à jour sert ensuite à recalibrer les scénarios. Le test à faire est simple : quand une anomalie le justifie, votre outil permet-il d’ouvrir ou d’alimenter une revue du dossier client, ou l’alerte se referme-t-elle sans que la connaissance client en tienne compte ?
Ce que l’outil doit permettre de paramétrer
Une grille de comparaison de logiciel LCB-FT compare des fonctionnalités. Les décisions de la Commission des sanctions permettent d’évaluer autre chose : la capacité de l’outil à éviter les griefs récurrents en contrôle. Un point d’abord, relevé par la revue thématique de l’ACPR : une solution de marché impose toujours un double travail d’adaptation, celui des données du système d’information aux besoins de l’outil, puis celui des scénarios fournis par défaut à l’activité de l’établissement. Le choix d’un outil engage donc aussi ce chantier.
Les critères d’évaluation issus des exigences et constats du superviseur
Chaque critère se vérifie par une question posée en démonstration, et chaque question renvoie à une décision ou à un texte. Une réponse floue annonce un grief possible.
Treize critères pour évaluer un logiciel de surveillance des transactions
| Critère et référence | Question à poser en démonstration |
|---|---|
| Donnée client et couverture | |
| Données financières du clientN° 2024-02, n° 2022-01, n° 2023-01 | Comment vos scénarios utilisent-ils les revenus, le patrimoine ou le chiffre d’affaires, et que se passe-t-il quand la donnée manque ? |
| Vision par relation d’affairesN° 2024-02, n° 2022-07 | Pouvez-vous afficher et surveiller ensemble tous les comptes et produits d’un même client ? |
| Seuils modulésN° 2022-07, n° 2024-02 | Comment les seuils varient-ils selon le profil de risque et le secteur d’activité ? |
| Pays des virementsN° 2024-02 | Le pays d’origine et de destination de chaque virement est-il exploitable par les scénarios ? |
| Scénarios avancésLignes directrices ACPR-Tracfin 2025 | Proposez-vous des scénarios par groupes de pairs et par absence d’opérations attendues ? |
| Adaptation localeN° 2021-05 | Un scénario reçu du groupe peut-il être modifié localement, et l’adaptation documentée ? |
| Calibrage | |
| Distribution des opérationsN° 2021-05 (montant moyen et écarts) | L’outil restitue-t-il la distribution de mes opérations par segment, pour calculer et justifier un seuil ? |
| Calibrage multidimensionnelMéthode Astrée Avocats | Montant unitaire, cumul, fréquence et part en espèces se calibrent-ils chacun sur leur propre distribution ? |
| Cumul sur période glissanteLignes directrices ACPR-Tracfin 2025 | Un cumul peut-il déclencher l’alerte même quand chaque opération reste sous le seuil, et sur quelle fenêtre ? |
| Seuil modifiable par l’utilisateurLignes directrices ACPR-Tracfin (revue périodique) | Puis-je modifier un seuil moi-même, sans ticket éditeur ni cycle de mise en production ? |
| Traitement et pilotage | |
| Motivation des clôturesN° 2023-01 | Quelle motivation l’outil exige-t-il à la clôture d’une alerte, et quelle trace conserve-t-il ? |
| Pilotage natifLignes directrices ACPR-Tracfin 2025 | Alertes par scénario, délais, ancienneté du stock et taux de déclaration sont-ils disponibles sans export manuel ? |
| ExplicabilitéLignes directrices ACPR-Tracfin, projet AMLA §90 | Pouvez-vous expliquer chaque alerte à un inspecteur, composants d’IA compris ? |
Sources : décisions de la Commission des sanctions de l’ACPR citées ; lignes directrices ACPR-Tracfin d’avril 2025 ; projet d’orientations AMLA sur la surveillance continue ; méthode de calibrage d’Astrée Avocats.
Pour aller plus loin, notre comparatif des logiciels LCB-FT passe en revue les solutions du marché, et la page tarifs détaille le prix de la plateforme BeCLM.
Ce qu’une démonstration ne montre pas
Une démonstration montre l’outil un jour où tout fonctionne. Un contrôle porte sur une date passée et sur un dispositif qui a vécu.
Quatre questions vérifient ce que l’outil permet de prouver après coup.
- Rejouer une détection : pouvez-vous reconstituer, pour une date passée, le paramétrage, les données lues et la version du scénario qui ont produit (ou non) une alerte ? C’est la question que pose un inspecteur devant une opération suspecte restée sans alerte.
- Contrôler l’alimentation de l’outil : comment rapprocher les volumes d’opérations du système de gestion de ceux que l’outil a reçus ? La revue thématique de l’ACPR relève que se fier aux seules alertes intégrées à l’outil ne garantit pas un contrôle indépendant de son bon fonctionnement.
- Rattraper une interruption : après une indisponibilité, l’outil peut-il traiter a posteriori toutes les opérations de la période ? La même revue relève que tous les participants n’en étaient pas capables.
- Documenter l’outil pour l’autorité : quelle documentation fournissez-vous sur le rôle, le fonctionnement et les résultats de vos composants ? Sans elle, le projet AMLA écarte l’outil des fonctions qui pèsent sur les décisions (§91).
FAQ sur la surveillance des transactions en matière de LCB-FT
Quatre cas limites que le corps de l’article ne traite pas, tirés des textes et des constats du superviseur.
Les opérations annulées ou refusées doivent-elles entrer dans la surveillance ?
Oui, dans la mesure où elles peuvent révéler un soupçon : la déclaration de soupçon porte aussi sur les tentatives d’opérations (L561-15 V). Or une courte majorité des participants à la revue thématique de l’ACPR ne prenait pas en compte les opérations annulées, souvent parce que l’outil ne reçoit les données qu’après exécution. Certains acteurs examinent systématiquement certaines annulations, comme un transmetteur de fonds de l’échantillon qui examine systématiquement certaines annulations.
Les clients occasionnels doivent-ils être surveillés comme les clients en relation d’affaires ?
Oui, sur les opérations réalisées. La Commission ne distingue pas les deux clientèles pour la détection des opérations atypiques (n° 2021-05). Pour les clients occasionnels, l’examen renforcé se fait opération par opération, faute de relation d’affaires à revoir dans son ensemble.
Peut-on confier la surveillance des transactions à un prestataire externe ou à une entité du groupe ?
Oui, dans un cadre contractuel précis. L’arrêté du 6 janvier 2021 impose de décrire les tâches et procédures confiées, de prévoir le signalement des événements affectant la capacité du prestataire, de lui fournir les informations nécessaires et de prévoir des mécanismes de secours (art. 10). L’ACPR doit en être informée et tenue au courant de toute évolution importante (art. 9). L’établissement reste responsable. Quand le traitement est centralisé dans une entité du groupe à l’étranger, la revue thématique de l’ACPR signale un risque propre : des analystes qui maîtrisent mal la langue des pièces ou les spécificités françaises (aides sociales, fiscalité, plafonds d’espèces, associations) repèrent moins bien les anomalies.
Un seuil calculé peut-il être plus bas que celui d’un concurrent de taille comparable ?
Oui. Deux portefeuilles différents produisent des distributions différentes, donc des seuils différents. Un seuil emprunté à un pair, même de taille comparable, se justifie difficilement en contrôle.
